Nel panorama attuale della cybersicurezza, le minacce si evolvono continuamente e diventano sempre più sofisticate. Ransomware mirati, frodi basate sull’ingegneria sociale, deepfake vocali e phishing “personalizzati” sono solo alcuni esempi di come il crimine informatico si adatti e si perfezioni sfruttando la nostra vulnerabilità più costante: il fattore umano.
Oggi la superficie d’attacco si è ampliata a dismisura: lavoriamo in mobilità, accediamo a dati sensibili da reti domestiche o pubbliche, interagiamo con decine di strumenti digitali e riceviamo stimoli costanti da messaggi, notifiche e piattaforme. In questo contesto iperconnesso, la nostra attenzione è spesso frammentata e, di conseguenza, la nostra capacità di valutare rischi reali si riduce.
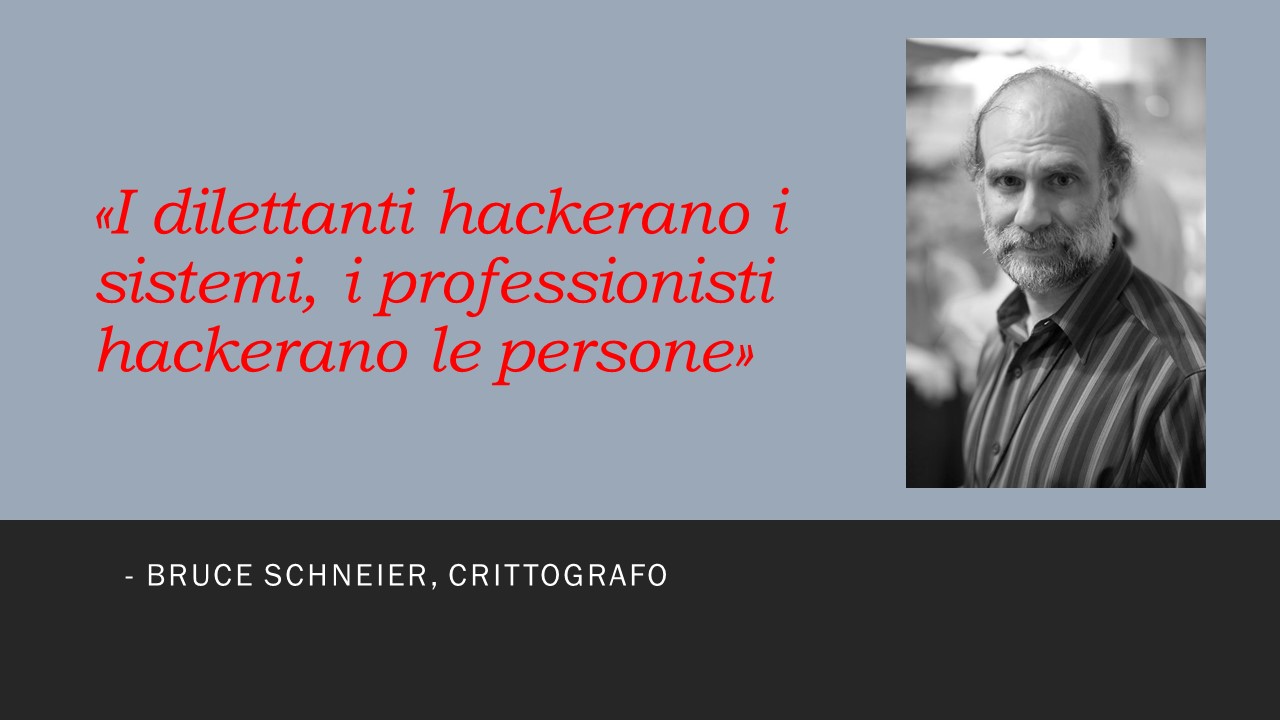
Le tecniche usate dai criminali informatici si basano sempre più sulla manipolazione psicologica. Non si tratta solo di cliccare su un link sbagliato, ma di essere convinti a farlo. È qui che entrano in gioco le tecniche di persuasione studiate dalla psicologia sociale: principi come autorità, urgenza, reciprocità o coerenza vengono usati per portarci a compiere azioni che, in condizioni normali, rifiuteremmo.
Il celebre psicoterapeuta Milton Erickson, ispiratore della programmazione neurolinguistica, sosteneva: “L’ipnosi non esiste, tutto è ipnosi”. Ogni giorno, anche senza accorgercene, entriamo in stati mentali in cui il nostro senso critico si abbassa: stanchezza, distrazione, stress. Ed è proprio lì che si inseriscono gli attacchi più efficaci. Non servono virus, basta una buona storia ben raccontata.
Come spiega Robert Cialdini in Le armi della persuasione, chiunque può essere influenzato, anche in modo inconsapevole. I criminali informatici lo sanno benissimo: il loro obiettivo è creare quel momento di disattenzione, farci abbassare la guardia. E ci riescono, perché anche i più attenti hanno un punto cieco.
Se non possiamo installare una patch nella nostra mente, dobbiamo costruirla attraverso la formazione e la consapevolezza. Serve un vero e proprio “firewall mentale”, capace di riconoscere le tecniche di manipolazione e rispondere con lucidità, anche sotto pressione.
Questa consapevolezza può nascere solo da un approccio strategico al rischio informatico: il threat modeling personale. Proprio come analizziamo le minacce nei sistemi aziendali, dobbiamo imparare a farlo anche per la nostra vita digitale. Non si tratta di una lista di regole generiche, ma di un mindset: una cultura della sicurezza che parte da noi.
Dopo quasi trent’anni nel settore IT – come sistemista, network engineer e, negli ultimi anni, come DPO – posso confermare che la maggior parte degli incidenti informatici ha origine da comportamenti umani inconsapevoli. Lo conferma anche l’IBM Cyber Security Intelligence Index: nel 95% dei casi, il fattore umano è coinvolto.
Per questo tengo corsi di formazione – anche online – dedicati proprio alla cybersecurity, al fattore umano e alla consapevolezza del rischio digitale. L’obiettivo? Imparare a difendersi dove nessun antivirus può arrivare: nella nostra mente.
Se vuoi saperne di più o organizzare un intervento formativo per te o la tua azienda, scrivici a info@webstaff.it.
© Giovanni Bigazzi, 2025. Alcuni diritti riservati.
Questo contenuto è pubblicato con licenza Creative Commons BY-NC-ND 4.0.
È consentita la condivisione con attribuzione, ma non l’uso commerciale o la modifica.